

Other Parts Discussed in Thread: CC3135, CC3220SF, UNIFLASH
器件型号: CC3135
《Thread 中讨论的其他器件: CC3220SF、 UNIFLASH》
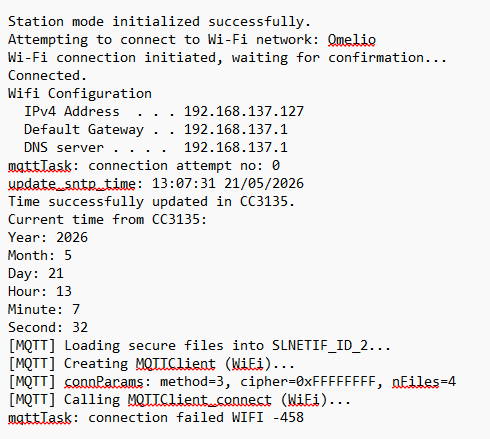
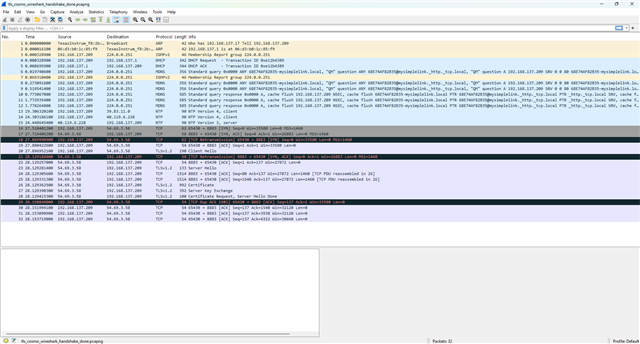
大家好、我正在开发一个使用 CC3135 用于商业用途的物联网网关、该网关处于测试的最终阶段。 设备必须与端口 8883 上具有 QoS 1 的 AWS MQTT 代理安全通信、以接收指令并发布事件。 我正在使用 TLS 版本 1.2、CC3135 与服务包 sp_4.4.1.3_3.1.0.5_3.1.0.19 一起刷写。 当我在自己的代理上进行测试时、连接的设备没有任何问题。 但是、在切换安全证书以将网关连接到客户自己的代理后、成功的通信只通过以太网而不是 Wi-Fi 建立。 尝试通过 Wi-Fi 进行通信时、我间歇性地收到与证书验证问题或建立通信尝试失败有关的错误代码 456,688 和 458(但不是通过以太网)。
我已经尝试了不同的技术来传递证书给经纪人,但我没有运气。 我必须发送 AmazonCA1 作为 CA、以及客户端证书和私钥。 我已经尝试以 PEM 格式、DER 格式、这是两者的混合形式发送证书、我在 PEM 中发送一些证书、在 DER 中发送其他证书、甚至使用 OpenSSL 转换证书。 各种组合改变了上述三种错误代码中的错误代码、但没有最终的成功。 该设备的逻辑不会对以太网和 Wi-Fi 连接做出重大区分、因此我真的不知道为什么它可以与一个连接配合使用、而不能与另一个连接配合使用。 当前代码以字符串形式发送证书、其结构如下:
“----- BEGIN CERTIFICATE----- “\r\n“
“...\r\n“
“...\r\n“
“...\r\n“
“----- END CERTIFICATE----- \r\n“;
但我愿意接受任何可能导致成功沟通的变化。 我仔细阅读了论坛上各位同事提出的一些主题、但我没有找到符合所述情况的解决办法。 我感谢任何指导。
此致
Omelio